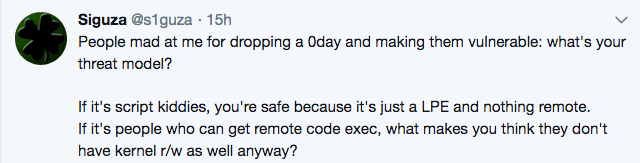
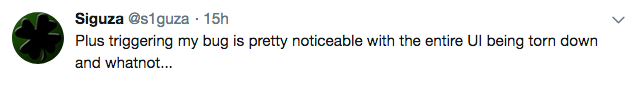
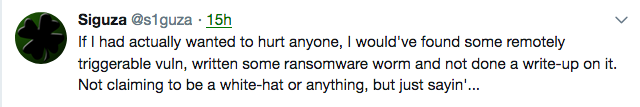
据 SecurityWeek 报道,在 2018 年的第一天,专门研究苹果操作系统的研究人员 Siguza 公布了 macOS 中一个未修复漏洞的细节。该漏洞基于 IOHIDFamily 0day,他将其称为 IOHIDeous ,可以被利用来完全控制你的系统,有权访问系统的攻击者可以利用此漏洞来执行任意代码并获得 root 权限。 Siguza 指出,他发现的 Bug 会影响所有版本的 macOS ,并可能导致内核中的任意读/写漏洞。黑客创建的漏洞也会禁用系统完整性保护(SIP)和 Apple 移动文件完整性(AMFI)安全功能。而黑客在攻击时并不是没有迹象的,因为需要强制注销登录的用户。不过,攻击者可以将其设计成在手动关闭或重启目标设备时触发漏洞攻击。 Siguza 提供的 PoC 代码只适用于 macOS High Sierra 10.13.1 及之前的版本,但他认为该漏洞也能被用于最新版本,即苹果在 12 月 6 日发布的 10.13.2 。他还表示,该漏洞至少从 2002 年起就已经存在了。 有人认为公开漏洞会让 macOS 用户面临攻击的风险,但 Siguza 认为事实并非如此:
截止发稿前,苹果公司尚未对此进行回应。 |